
ZenForensic
Forensische Datensicherung, Datenrettung und Auswertung in einer Software
Datenträger oder Smartphone anstecken, Asservat erfassen, sichern: ZenForensic erstellt ein bitgenaues, verifiziertes Abbild im Industriestandard E01, rettet dabei defekte Sektoren und dokumentiert jeden Schritt fälschungssicher. Anschließend lassen sich gelöschte Dateien, Zeitleisten und Suchbegriffe direkt auswerten. Alles läuft lokal auf dem eigenen Windows-PC.
- Ergebnis
- Sichern, Daten retten, verifizieren und auswerten in einer Software statt in fünf Werkzeugen.
- Für
- IT-Sachverständige, Datenrettung und Unternehmen mit Beweissicherung
- Stack
- Python 3.12, PyQt6, E01 / libewf, The Sleuth Kit, ADB & iOS, Ed25519
Funktionen
Von der Sicherung bis zum Bericht
Sechs Module, die in einer Oberfläche zusammenarbeiten. Jeder Schritt landet automatisch im Fallprotokoll.
- 01
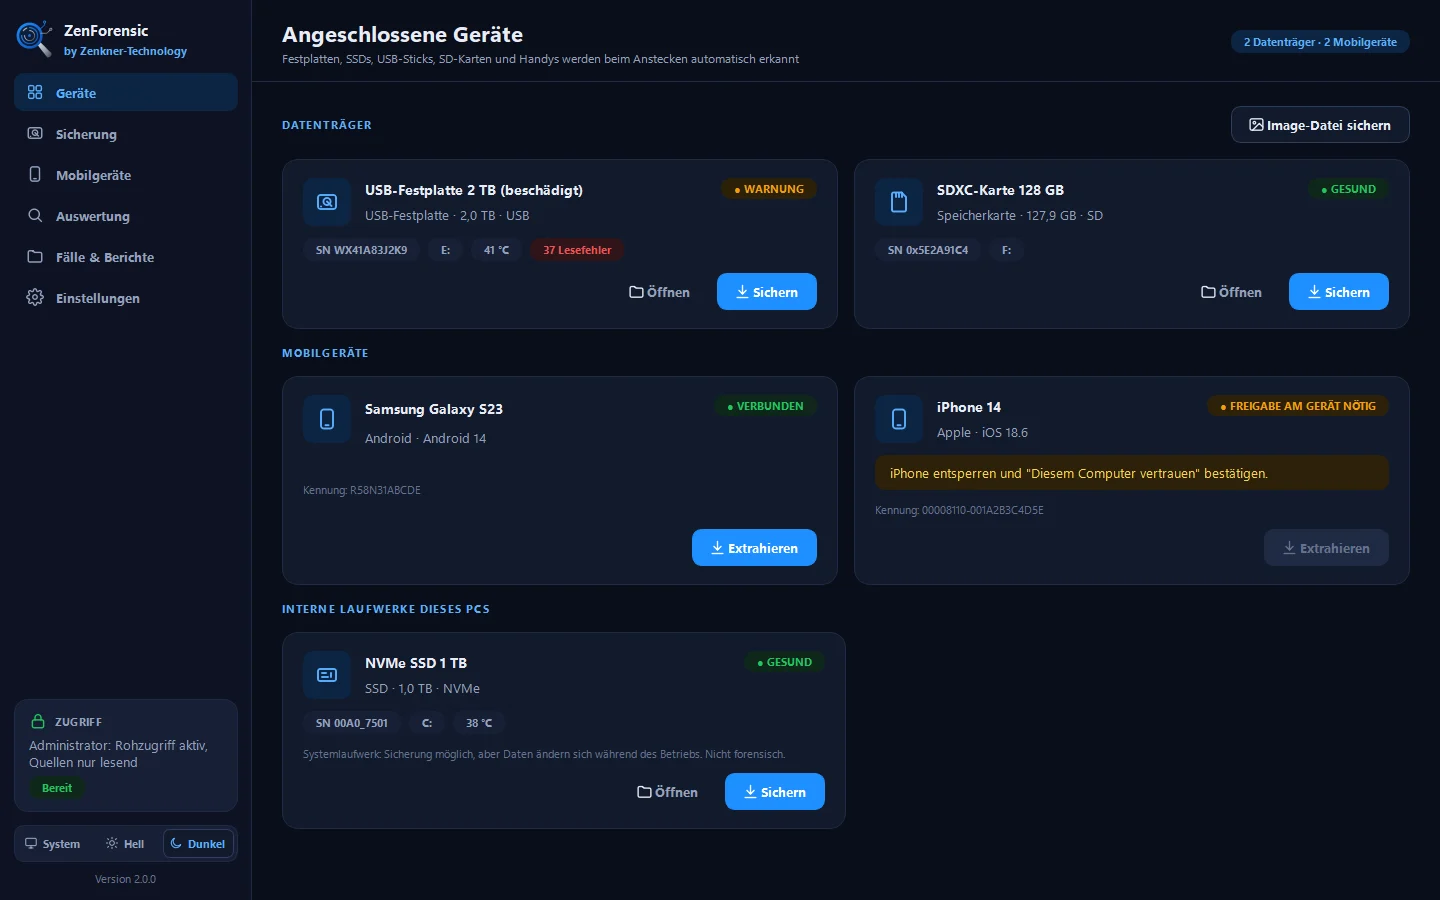
Automatische Geräteerkennung
ZenForensic läuft im Hintergrund und erkennt jedes angesteckte Gerät sofort: Festplatten, SSDs, USB-Sticks, SD-Karten, Android-Smartphones und iPhones.
- Modell, Seriennummer, Anschluss, Zustand und Temperatur auf einen Blick
- Meldung im Infobereich, Start mit Windows möglich
- Hinweise am Gerät, z. B. „USB-Debugging zulassen“ oder „Computer vertrauen“
- 02
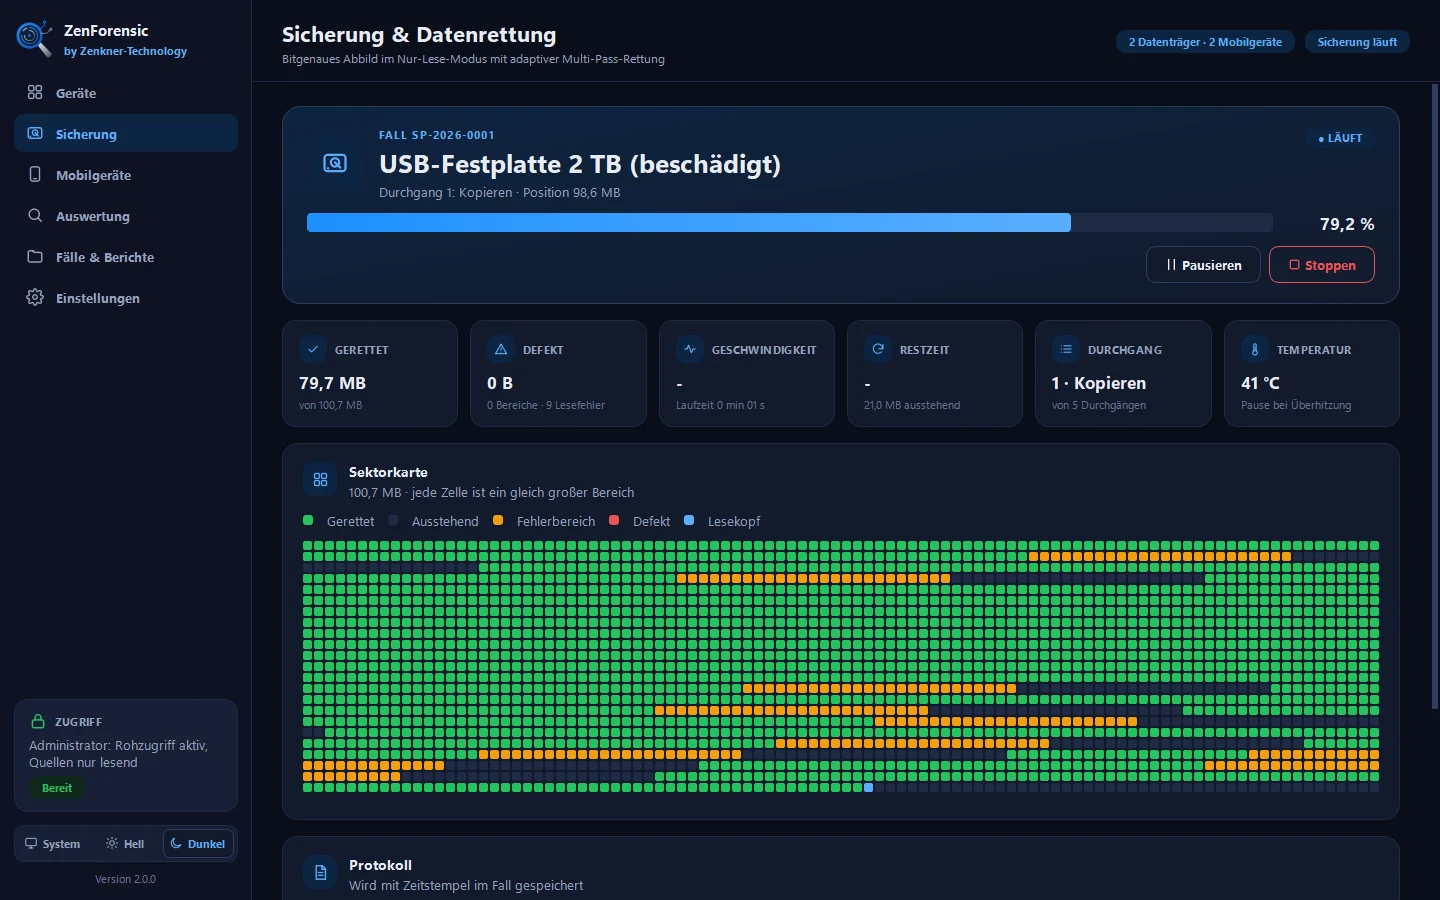
Datenrettung von defekten Datenträgern
Ein adaptiver Multi-Pass-Imager liest zuerst alle gesunden Bereiche und springt über Fehlerzonen, damit ein sterbender Lesekopf nicht weiter belastet wird. Danach werden die Fehlerbereiche Sektor für Sektor eingegrenzt.
- Fünf Durchgänge: Kopieren, Nachlesen, Trimmen, Scrapen, Wiederholen
- Live-Sektorkarte, Pause bei Überhitzung, Fortsetzen nach Abstecken
- Mapfile kompatibel zu GNU ddrescue
- 03
Gerichtsfeste Sicherung
Die Quelle wird ausschließlich lesend geöffnet und auf Wunsch zusätzlich offline und schreibgeschützt geschaltet. Das Abbild entsteht im Industriestandard E01 und wird anschließend verifiziert.
- E01 (Expert Witness) mit Fall-, Asservat- und Prüferangaben im Dateikopf
- Verifikation: Quelle wird erneut gelesen und mit dem Abbild verglichen
- Prüfsummen SHA-256, SHA-1, MD5 und BLAKE3
- 04
Manipulationsschutz
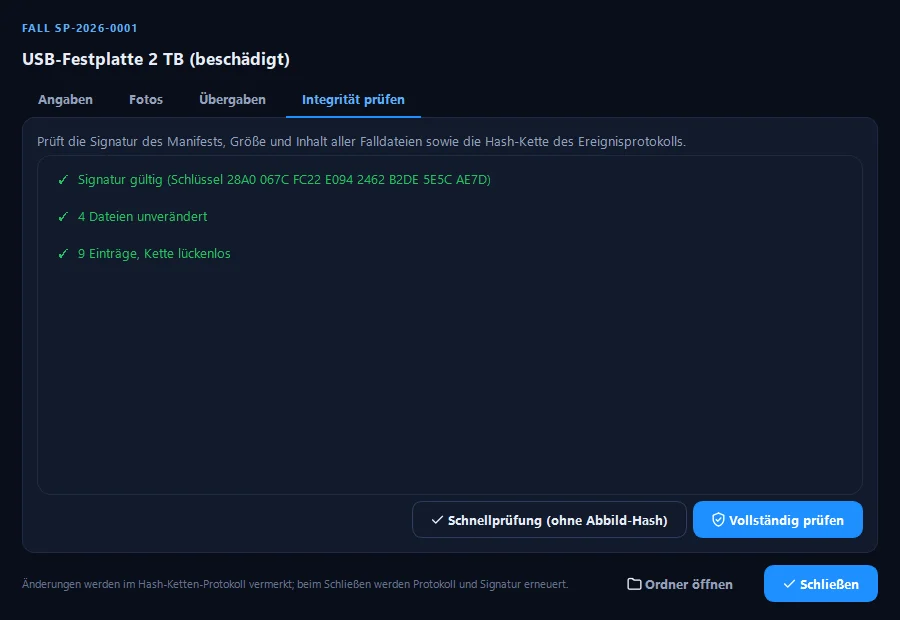
Jeder Fall ist gegen nachträgliche Änderungen gesichert. Wird auch nur ein Byte im Abbild, im Protokoll oder in den Falldaten verändert, zeigt die Integritätsprüfung es an.
- Hash-Kette: jeder Protokolleintrag enthält den Hash des vorherigen
- Ed25519-Signatur über alle Falldateien (Manifest)
- Optional qualifizierter Zeitstempel nach RFC 3161
- 05
Extraktion von Smartphones
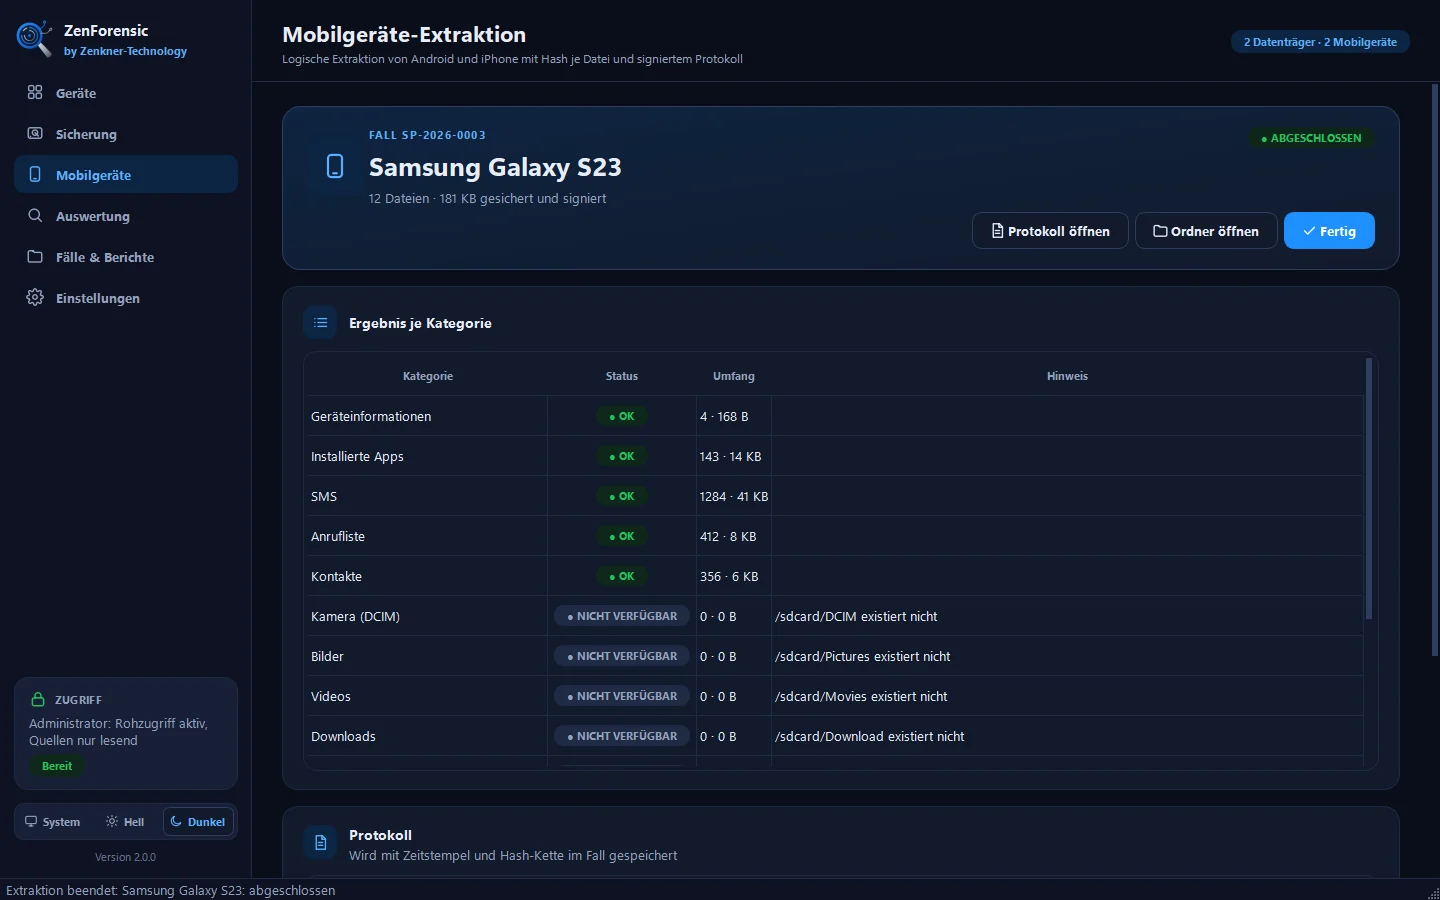
Logische Extraktion von Android- und Apple-Geräten mit ausschließlich lesenden Befehlen. Jede übertragene Datei wird gehasht und mit Gerätepfad und Zeitstempel in einer Dateiliste erfasst.
- Android: Apps, SMS, Anrufliste, Kontakte, Fotos, App-Medien, System-Logs
- iPhone: Geräteinfos, Apps, Medien, Absturzberichte und vollständiges Backup
- Gerootete Android-Geräte: physisches Abbild der Datenpartition als E01
- 06
Auswertung & Wiederherstellung
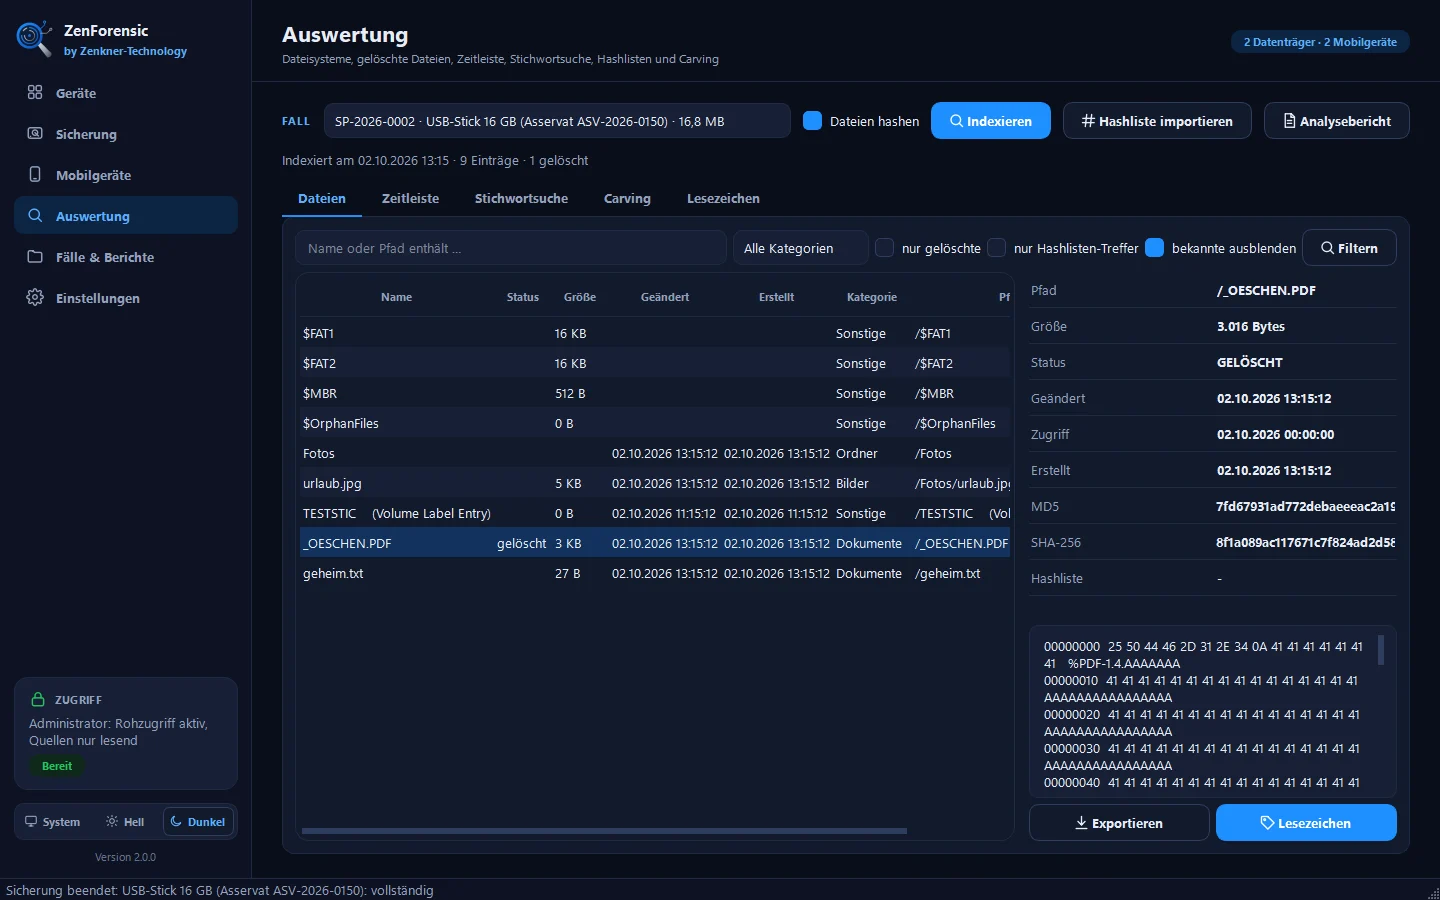
Die Auswertung arbeitet nur auf dem gesicherten Abbild, nie auf dem Original. Grundlage ist The Sleuth Kit, das auch in professionellen Forensik-Suiten steckt.
- Dateisysteme NTFS, FAT, exFAT, ext2-4, HFS+ inklusive gelöschter Dateien
- Zeitleiste, Stichwortsuche im ganzen Abbild, Abgleich mit Hashlisten (NSRL)
- Carving von Bildern, PDFs, Office-Dateien und SQLite-Datenbanken
Ablauf
So läuft ein Fall
- 01
Anstecken
Datenträger oder Smartphone anschließen. ZenForensic erkennt das Gerät und zeigt Zustand und Kenndaten.
- 02
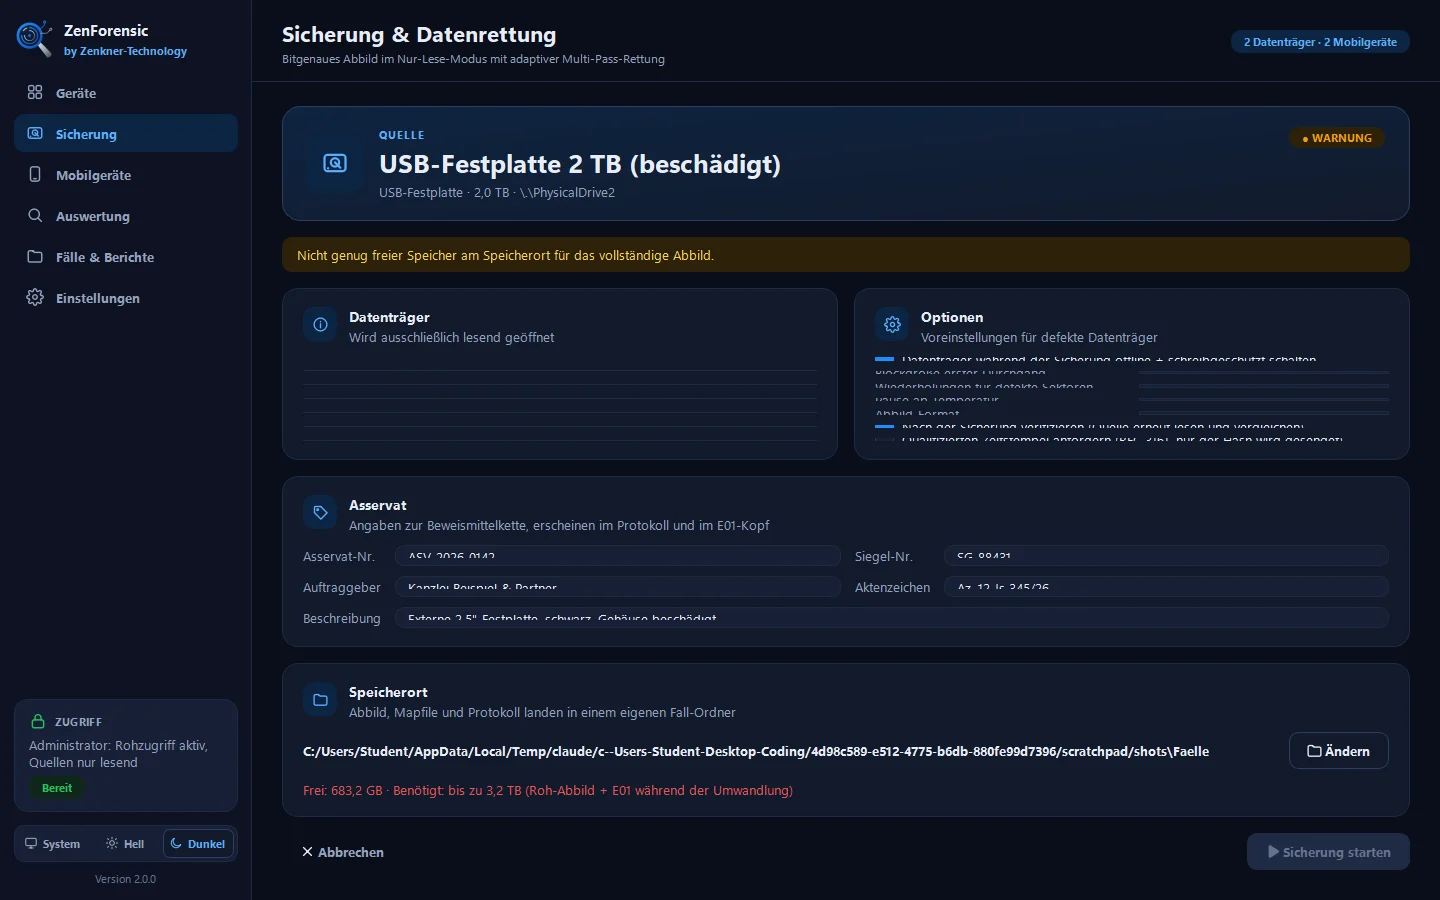
Asservat erfassen
Asservat- und Siegelnummer, Auftraggeber, Aktenzeichen und Beschreibung eintragen, Fotos hinzufügen.
- 03
Sichern & prüfen
Bitgenaues Abbild im Nur-Lese-Modus, Rettung defekter Sektoren, Verifikation und Prüfsummen.
- 04
Auswerten
Gelöschte Dateien, Zeitleiste, Suchbegriffe und Carving-Funde sichten und als Lesezeichen markieren.
- 05
Berichten
Signiertes PDF-Sicherungsprotokoll und Analysebericht im Zenkner-Technology-Design.
Fall-Ordner
Was am Ende vorliegt
Jede Sicherung erhält einen eigenen Ordner. Alle Dateien sind gehasht und signiert und lassen sich auch ohne ZenForensic mit Standardwerkzeugen prüfen.
Beweismittel
Alles, was vom Gerät stammt.
- image.E01: Abbild im Expert-Witness-Format
- rescue.map: Karte gelesener und defekter Sektoren
- extraktion/: Smartphone-Daten mit dateiliste.csv
Nachweise
Was belegt, dass nichts verändert wurde.
- fall.json: Fallangaben und Ereignisprotokoll mit Hash-Kette
- manifest.json und manifest.sig: Dateiliste mit SHA-256 und Signatur
- manifest.tsr: optionaler Zeitstempel einer Zeitstempelstelle
Ergebnisse
Was für Auftraggeber und Gericht entsteht.
- Sicherungsprotokoll.pdf mit Beweismittelkette und Prüfsummen
- Analysebericht.pdf mit markierten Funden
- fotos/, export/ und analyse/carving/ mit Hash je Datei
Einsatz
Für wen ZenForensic gedacht ist
IT-Sachverständige & Forensiker
Sicherung und Auswertung mit nachvollziehbarer Beweismittelkette.
- E01 im Standardformat, geprüft mit libewf (Grundlage von Autopsy)
- Signierte Protokolle für Gutachten
- Prüfbar ohne ZenForensic (openssl, libewf)
Datenrettung & Werkstätten
Rettung von defekten Festplatten, Speicherkarten und Sticks.
- Schonendes Auslesen sterbender Laufwerke
- Fortsetzen nach Abbruch über das Mapfile
- Wiederherstellung gelöschter Fotos und Dokumente
Unternehmen & Kanzleien
Interne Ermittlungen und Beweissicherung im eigenen Haus.
- Komplett offline, keine Cloud
- Fälle mit Asservat, Auftraggeber und Übergaben
- Berichte direkt für die Akte
Technik
Architektur & Stack
Eine eigenständige Windows-Anwendung ohne Server und ohne Cloud. Rohzugriff auf Laufwerke erfolgt mit Administratorrechten und ausschließlich lesend.
- Anwendung
- Python 3.12, PyQt6, eigenständige Windows-Software mit Installer
- Rohzugriff
- Win32 CreateFile (GENERIC_READ, ungepuffert), WMI, Set-Disk
- Abbild-Formate
- E01 (eigener Writer nach libewf-Spezifikation), RAW, ddrescue-Mapfile
- Auswertung
- The Sleuth Kit (pytsk3), SQLite-Index, eigenes Carving
- Mobilgeräte
- Android Debug Bridge, pymobiledevice3 (Lockdown, AFC, MobileBackup2)
- Integrität
- SHA-256, SHA-1, MD5, BLAKE3, Ed25519, RFC 3161
- Berichte
- ReportLab PDF im Zenkner-Technology-Design
- Datenschutz
- Offline-first, alle Falldaten bleiben auf dem Arbeitsplatz
Rechtliches
Rechtstexte zu ZenForensic
Für ZenForensic gelten eigene Bedingungen und Datenschutzhinweise. Ergänzend gelten die allgemeinen Rechtstexte dieser Website.
ZenForensic im Einsatz testen?
Für Sachverständige, Datenrettungs-Betriebe und Unternehmen. Schreib uns, was du sichern oder auswerten möchtest.